


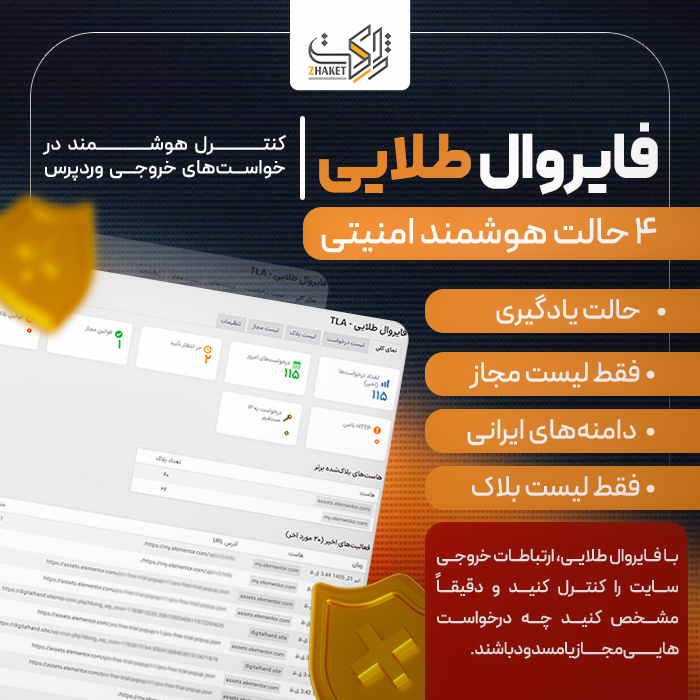


افزونه فایروال طلایی TLA؛ کنترل هوشمند درخواستهای خروجی وردپرس
افزونه فایروال طلایی TLA یک ابزار امنیتی سبک و تخصصی برای کنترل درخواستهای خروجی وردپرس است که مشخص میکند سایت شما با چه دامنهها و سرویسهایی ارتباط برقرار کند. این افزونه ارتباطات افزونهها، قالبها، کرونجابها و هسته وردپرس را زیر نظر میگیرد و به شما امکان میدهد درخواستهای مجاز و مشکوک را دقیقتر مدیریت کنید.
برخلاف بسیاری از فایروالها که تمرکز اصلی آنها روی ترافیک ورودی است، TLA روی ارتباطات خروجی تمرکز میکند و به شناسایی درخواستهای ناخواسته، نشت اطلاعات، ارتباط با سرورهای مشکوک و تهدیدهایی مانند SSRF کمک میکند. حالتهای امنیتی مختلف، لیست مجاز و مسدود، قوانین Wildcard و لاگگیری پیشرفته نیز کنترل شفافتر و حرفهایتری روی ارتباطات خارجی سایت ایجاد میکنند و این افزونه وردپرس را به یک ابزار کاربردی برای افزایش امنیت ارتباطات سایت تبدیل میکنند.
کنترل تهدیدهای پنهان با نظارت کامل بر ارتباطات خروجی وردپرس
بسیاری از مدیران سایت نمیدانند افزونهها، قالبها و حتی هسته وردپرس در پسزمینه چه درخواستهایی به اینترنت ارسال میکنند و این ارتباطات به چه مقصدهایی میرسند. همین موضوع میتواند زمینه نشت اطلاعات، حملات SSRF، ارتباط با سرورهای مشکوک یا ارسال درخواستهای غیرضروری را ایجاد کند. فایروال طلایی TLA با ثبت و بررسی درخواستهای خروجی، منبع هر ارتباط را شفاف میکند و کنترل بیشتری روی رفتار سایت در اختیار مدیر قرار میدهد. این افزونه کمک میکند ارتباطات ناخواسته سریعتر شناسایی شوند و فقط سرویسهای مورداعتماد اجازه فعالیت داشته باشند.
- شناسایی درخواستهای خروجی مشکوک
- کاهش ریسک نشت اطلاعات حساس
- کنترل تهدیدهای مرتبط با SSRF
- جلوگیری از ارتباط با سرویسهای ناشناس
- شفافسازی رفتار افزونهها، قالب و هسته وردپرس
- کاهش درخواستهای غیرضروری و کنترل بهتر منابع
ویژگیها و امکانات فایروال طلایی TLA
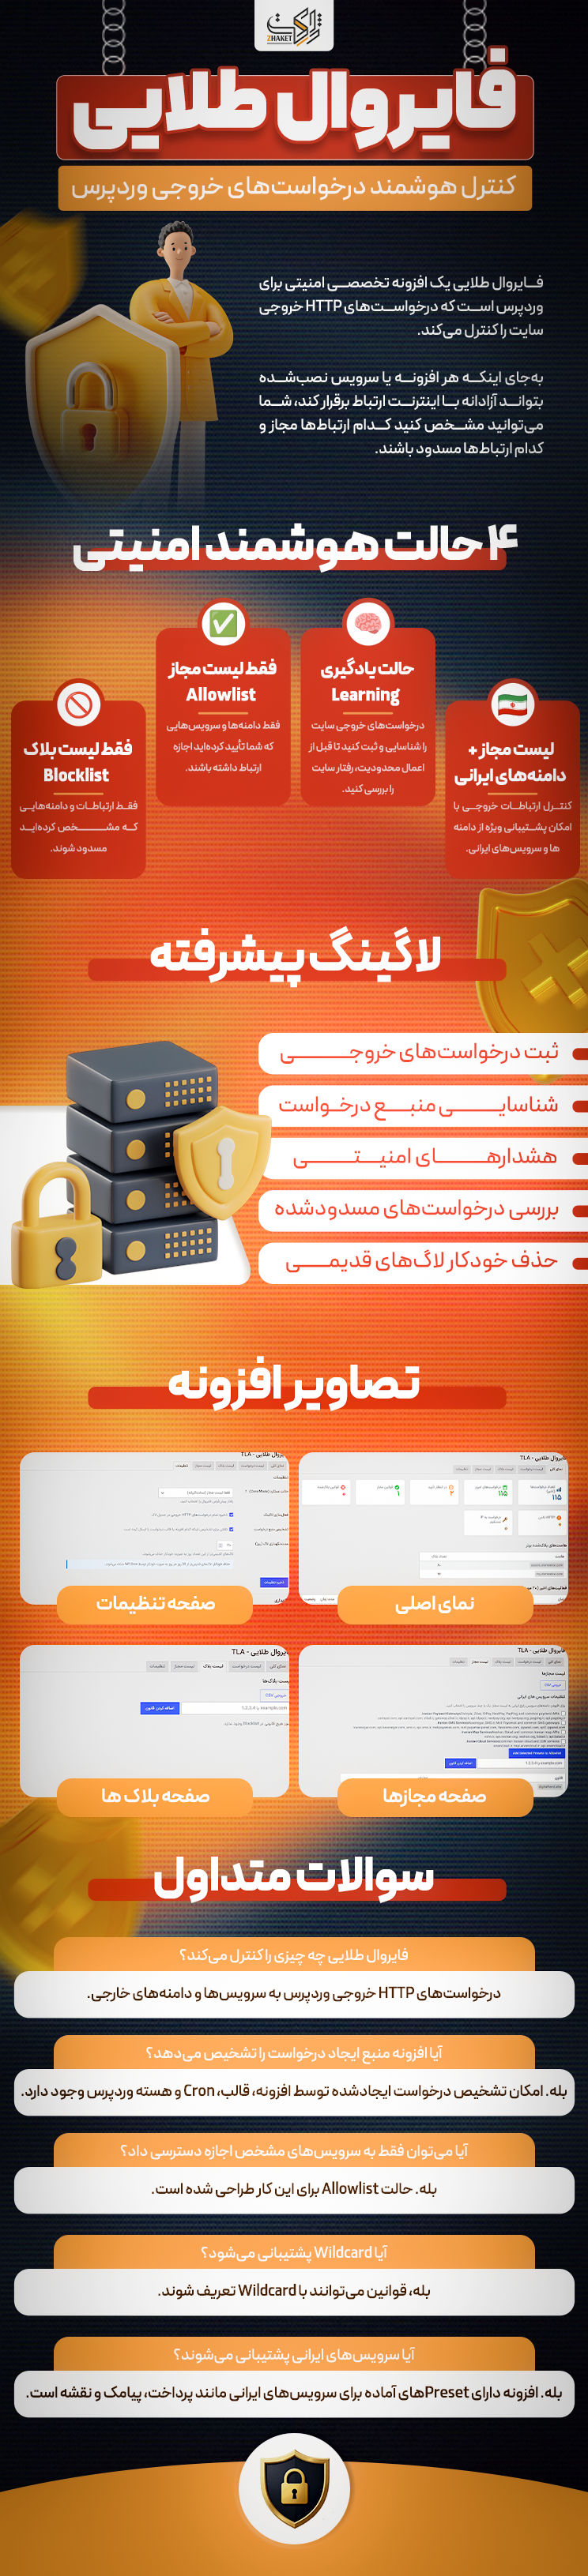
فایروال طلایی TLA مجموعهای از قابلیتهای تخصصی برای کنترل و پایش درخواستهای خروجی وردپرس در اختیار مدیر سایت قرار میدهد. این افزونه با چهار حالت امنیتی مختلف، امکان انتخاب سطح کنترل متناسب با نوع سایت را فراهم میکند. قوانین Wildcard، تشخیص منبع درخواست و Presetهای آماده سرویسهای ایرانی نیز مدیریت ارتباطات خارجی را سریعتر و دقیقتر میکنند. سیستم لاگینگ پیشرفته، درخواستهای سایت را ثبت میکند و ارتباطات ناامن یا استفاده مستقیم از IP را مشخص میکند. حذف خودکار لاگهای قدیمی نیز از انباشته شدن اطلاعات غیرضروری جلوگیری میکند. امکان انتقال قوانین با فایل JSON و رابط کاربری ساده نیز مدیریت تنظیمات امنیتی را برای مدیران و توسعهدهندگان آسانتر میکند.
چهار حالت امنیتی برای کنترل درخواستهای خروجی
فایروال طلایی TLA چهار Core Mode مختلف ارائه میدهد تا بتوانید میزان سختگیری روی درخواستهای خروجی را براساس حساسیت سایت مشخص کنید. حالت Learning برای شروع کار مناسب است و بدون مسدود کردن درخواستها، رفتار واقعی سایت را ثبت میکند. حالت Allowlist تنها ارتباطاتی را عبور میدهد که از قبل مجاز شدهاند و برای سایتهای حساس گزینه سختگیرانهتری محسوب میشود. حالت Allowlist بههمراه دامنههای ایرانی، سرویسهای مجاز و دامنههای .ir را پوشش میدهد. حالت Blocklist نیز تمام ارتباطات را مجاز نگه میدارد و فقط مقصدهای مشخصشده را مسدود میکند.
- حالت Learning برای شناخت رفتار سایت
- حالت Allowlist با بالاترین سطح محدودسازی
- Allowlist همراه با تمام دامنههای .ir
- حالت Blocklist برای کنترل انعطافپذیر
- انتخاب سطح امنیت متناسب با نوع سایت
| حالت | سطح امنیت | توضیح کوتاه | مناسب برای |
|---|---|---|---|
| یادگیری (Learning) | پایین | فقط لاگ میگیرد، بلاک نمیکند | شروع کار و شناخت رفتار سایت |
| فقط لیست مجاز | بسیار بالا | فقط درخواستهای مجاز اجرا میشوند | سایتهای حساس و امنیتی |
| لیست مجاز + دامنههای ایرانی | بالا | Allowlist + تمام دامنههای .ir | سایتهای ایرانی و فروشگاهی |
| فقط لیست بلاک | متوسط | همه چیز مجاز به جز موارد بلاکشده | کنترل انعطافپذیر |
تعریف قوانین منعطف با پشتیبانی از Wildcard
در سایتهای وردپرسی ممکن است یک سرویس از چندین زیردامنه برای API، فایلها یا سایر ارتباطات استفاده کند. فایروال TLA با پشتیبانی از Wildcard امکان تعریف قوانین گستردهتر را بدون نیاز به ثبت تکتک زیردامنهها فراهم میکند. برای مثال میتوانید ساختاری مانند *.example.com را در قوانین قرار دهید و تمام زیردامنههای مرتبط را تحت همان قانون کنترل کنید. این قابلیت مدیریت سرویسهای بزرگ و چندبخشی را سادهتر میکند. همچنین تعداد قوانین تکراری را کاهش میدهد و ساختار Allowlist یا Blocklist را منظمتر نگه میدارد.
- پشتیبانی کامل از Wildcard
- کنترل تمام زیردامنههای یک سرویس
- کاهش قوانین تکراری
- مدیریت سادهتر Allowlist و Blocklist
- مناسب APIها و سرویسهای چنددامنهای
تشخیص منبع هر درخواست در وردپرس
صرف مشاهده مقصد یک درخواست همیشه برای تحلیل امنیتی کافی نیست و مدیر سایت باید بداند چه بخشی آن را ایجاد کرده است. فایروال طلایی TLA منبع درخواست را بررسی میکند و مشخص میکند ارتباط از افزونه، قالب، Cron Job یا هسته وردپرس ایجاد شده است. این اطلاعات پیدا کردن افزونهها یا بخشهایی را که ارتباطات ناشناخته ایجاد میکنند سادهتر میکند. توسعهدهندگان نیز میتوانند رفتار بخشهای مختلف سایت را دقیقتر بررسی کنند. در نتیجه تصمیمگیری برای مجاز یا مسدود کردن یک ارتباط براساس اطلاعات روشنتری انجام میشود.
- شناسایی درخواستهای افزونهها
- شناسایی ارتباطات قالب
- پایش Cron Jobهای وردپرس
- تشخیص درخواستهای هسته وردپرس
- تحلیل دقیقتر منبع ارتباط خارجی
Preset آماده برای سرویسهای ایرانی
سایتهای ایرانی معمولاً برای پرداخت، پیامک، نقشه و زیرساخت ابری به سرویسهای داخلی متصل هستند. فایروال TLA برای کاهش زمان تنظیم اولیه، Presetهای آمادهای برای دستههای مختلف سرویسهای ایرانی ارائه میدهد. این قابلیت بهخصوص در حالتهای سختگیرانه مانند Allowlist کاربرد بیشتری دارد و نیاز به تعریف دستی تعداد زیادی مقصد را کاهش میدهد. همچنین حالت مخصوص دامنههای ایرانی میتواند ارتباط با دامنههای .ir را در کنار لیست مجاز مدیریت کند. این ساختار استفاده از افزونه را برای فروشگاهها و سایتهای خدماتی ایرانی کاربردیتر میکند.
- Preset سرویسهای پرداخت ایرانی
- Preset سامانههای پیامکی
- سرویسهای نقشه
- سرویسهای هاستینگ و زیرساخت ابری
- پشتیبانی از دامنههای .ir
لاگینگ پیشرفته و هشدارهای امنیتی
سیستم لاگینگ TLA درخواستهای خروجی را ثبت میکند تا مدیر سایت بتواند رفتار ارتباطی وردپرس را بررسی کند. این گزارشها در مرحله Learning برای شناخت ارتباطات واقعی سایت اهمیت بیشتری دارند و مبنای ساخت قوانین بعدی قرار میگیرند. افزونه علاوه بر ثبت درخواستها، برخی رفتارهای حساس مانند ارتباط HTTP ناامن و استفاده مستقیم از IP را نیز مشخص میکند. این اطلاعات پیدا کردن مقصدهای غیرعادی یا ارتباطاتی را که به بررسی بیشتری نیاز دارند آسانتر میکنند. در نتیجه مدیر سایت دید شفافتری نسبت به ارتباطات خارجی وردپرس به دست میآورد.
- ثبت درخواستهای خروجی
- هشدار برای ارتباط HTTP ناامن
- شناسایی درخواست به IP مستقیم
- بررسی رفتار واقعی سایت
- گزارشهای مناسب تحلیل امنیتی
حذف خودکار لاگهای قدیمی
ثبت پیوسته درخواستها در سایتهای پرترافیک میتواند حجم زیادی از اطلاعات را ایجاد کند. فایروال طلایی TLA قابلیت حذف خودکار لاگهای قدیمی را در اختیار مدیر سایت قرار میدهد تا دادههای غیرضروری برای مدت طولانی باقی نمانند. این قابلیت مدیریت گزارشهای امنیتی را منظمتر میکند و از انباشته شدن سوابق قدیمی جلوگیری میکند. در نتیجه تمرکز مدیر روی اطلاعات جدیدتر و مرتبطتر باقی میماند. این ویژگی بهخصوص برای فروشگاهها و سایتهای سنگین که تعداد درخواستهای بیشتری دارند کاربردی است.
- پاکسازی خودکار لاگهای قدیمی
- جلوگیری از انباشته شدن گزارشها
- مدیریت منظمتر سوابق امنیتی
- مناسب سایتهای پرترافیک
- تمرکز بیشتر روی لاگهای جدید
انتقال و پشتیبانگیری قوانین با JSON
قوانین امنیتی یک سایت ممکن است حاصل زمان زیادی بررسی و تنظیم باشند و از دست رفتن آنها مدیریت فایروال را دشوار کند. TLA امکان Export و Import قوانین را در قالب JSON ارائه میدهد تا بتوانید از تنظیمات خود نسخه پشتیبان تهیه کنید. این قابلیت برای انتقال قوانین میان سایتهای مختلف یا بازگردانی تنظیمات نیز کاربرد دارد. توسعهدهندگان و آژانسهایی که چندین پروژه وردپرسی را مدیریت میکنند میتوانند قوانین آماده خود را سادهتر منتقل کنند. پیش از حذف افزونه نیز بهتر است قوانین موردنیاز را از همین بخش خروجی بگیرید.
- Export قوانین در قالب JSON
- Import تنظیمات و قوانین
- تهیه نسخه پشتیبان
- انتقال قوانین میان سایتها
- مناسب توسعهدهندگان و آژانسها
رابط کاربری ساده برای مدیریت تنظیمات امنیتی
تنظیم یک فایروال خروجی میتواند شامل قوانین، حالتهای امنیتی و گزارشهای متعددی باشد و به همین دلیل ساختار رابط کاربری اهمیت زیادی دارد. فایروال طلایی TLA این بخشها را در یک رابط مدرن و متمرکز در اختیار مدیر سایت قرار میدهد. انتخاب Core Mode، مدیریت قوانین و بررسی لاگها از همین محیط انجام میشوند. طراحی پنل بهگونهای است که امکانات تخصصی در عین حفظ کنترل حرفهای، قابل مدیریت باقی بمانند. این ساختار استفاده روزمره از افزونه را برای مدیران سایت و توسعهدهندگان سادهتر میکند.
- رابط مدیریتی مدرن
- دسترسی متمرکز به قوانین
- مدیریت ساده Core Mode
- دسترسی سریع به گزارشها
- مناسب کاربران فنی و مدیران سایت
مدیران سایتهای حساس و امنیتی
مدیران سایتهایی که با اطلاعات مهم کاربران یا فرآیندهای حساس سروکار دارند معمولاً به کنترل بیشتری روی ارتباطات خارجی نیاز دارند. حالت Allowlist در TLA امکان محدود کردن درخواستها به مقصدهای مشخص را فراهم میکند. مدیر میتواند ابتدا در حالت Learning رفتار سایت را بررسی کند و سپس قوانین موردنیاز را بسازد. لاگها نیز برای شناسایی درخواستهای ناشناخته و بررسی مقصدها در دسترس قرار میگیرند. این ساختار برای سایتهایی که کنترل دقیق ارتباطات خروجی در آنها اولویت دارد مناسب است.
- سایتهای دارای اطلاعات حساس
- سامانههای نیازمند Allowlist
- کنترل دقیق مقصدهای خارجی
- پایش رفتار افزونهها و قالب
- گزارشگیری امنیتی
توسعهدهندگان و آژانسهای وردپرسی
توسعهدهندگان معمولاً با سایتهایی روبهرو هستند که تعداد زیادی افزونه و اتصال خارجی دارند و تشخیص منبع هر درخواست اهمیت زیادی پیدا میکند. TLA امکان مشاهده منبع ارتباط و مدیریت قوانین را در یک بخش فراهم میکند. قابلیت Import و Export نیز انتقال تنظیمات میان پروژهها را سادهتر میکند. حالت Learning برای بررسی اولیه رفتار پروژه پیش از اعمال محدودیت قابل استفاده است. این امکانات افزونه را به ابزاری کاربردی برای بررسی و مدیریت ارتباطات خارجی پروژههای وردپرسی تبدیل میکنند.
- تشخیص منبع هر درخواست
- بررسی رفتار افزونه و قالب
- انتقال قوانین میان پروژهها
- مناسب تست و عیبیابی
- مدیریت چند سایت وردپرسی
فروشگاههای اینترنتی و سایتهای خدماتی ایرانی
فروشگاههای ایرانی معمولاً همزمان با درگاه پرداخت، سامانه پیامکی، سرویسهای نقشه و زیرساختهای مختلف ارتباط دارند. Presetهای داخلی TLA فرآیند شناسایی و مجاز کردن این سرویسها را سادهتر میکنند. حالت Allowlist همراه دامنههای ایرانی نیز برای سایتهایی که بخش مهمی از سرویسهای آنها روی دامنه .ir قرار دارند کاربرد دارد. مدیر فروشگاه میتواند ارتباطات غیرضروری را در کنار سرویسهای ضروری بررسی کند. این ساختار کنترل بیشتری روی ارتباطات خارجی فروشگاه در اختیار مدیر قرار میدهد.
- مناسب فروشگاههای WooCommerce
- سرویسهای پرداخت ایرانی
- سامانههای پیامکی
- دامنهها و سرویسهای .ir
- سایتهای خدماتی ایرانی
سایتهای مبتنی بر Elementor و افزونههای متعدد
افزونهها و ابزارهای مختلف وردپرس ممکن است برای دریافت اطلاعات، بررسی نسخه یا اتصال به API درخواستهای خارجی ایجاد کنند. در سایتهایی که Elementor، WooCommerce یا افزونههای متعدد نصب شدهاند، تعداد این ارتباطات میتواند بیشتر باشد. TLA با تشخیص منبع درخواست کمک میکند مشخص شود کدام بخش سایت هر ارتباط را ایجاد کرده است. حالت Learning نیز امکان بررسی این رفتار را بدون مسدودسازی اولیه فراهم میکند. سپس مدیر سایت میتواند براساس نیاز واقعی، قوانین مناسب را تعریف کند.
- پایش درخواستهای Elementor
- بررسی ارتباطات WooCommerce
- مناسب سایتهای دارای افزونههای متعدد
- شناسایی منبع درخواستهای خارجی
- کنترل بهتر ارتباطات سایتهای سنگین
شناسایی و بلاک درخواستهای ناشناخته
درخواستهایی که به دامنههای ناشناس یا غیرضروری ارسال میشوند میتوانند نیازمند بررسی بیشتر باشند. TLA این ارتباطات را در لاگها نمایش میدهد و به مدیر سایت اجازه میدهد درباره مجاز یا مسدود شدن آنها تصمیم بگیرد. استفاده از Allowlist یا Blocklist نیز نحوه اعمال این تصمیم را متناسب با سیاست امنیتی سایت مشخص میکند. منبع هر درخواست نیز به تشخیص دلیل ایجاد ارتباط کمک میکند. در نتیجه فرآیند شناسایی مقصدهای ناشناخته شفافتر انجام میشود.
- بررسی مقصدهای ناشناخته
- مسدودسازی دامنههای مشکوک
- استفاده از Allowlist
- استفاده از Blocklist
- تشخیص منبع ارتباط
نظارت بر Cron Jobها و درخواستهای هسته وردپرس
تمام ارتباطات خارجی سایت الزاماً توسط افزونهها ایجاد نمیشوند و Cron Jobها یا هسته وردپرس نیز میتوانند درخواستهایی ارسال کنند. TLA این منابع را از یکدیگر تشخیص میدهد و اطلاعات لازم را در اختیار مدیر قرار میدهد. این قابلیت بررسی فعالیتهای زمانبندیشده و ارتباطات سیستمی را سادهتر میکند. مدیر میتواند مشخص کند چه ارتباطاتی برای عملکرد سایت ضروری هستند و کدام موارد نیازمند محدودسازی یا بررسی بیشتر هستند. این دید گستردهتر باعث میشود کنترل خروجی تنها به افزونههای نصبشده محدود نماند.
- پایش WordPress Cron
- شناسایی درخواستهای هسته
- تفکیک منابع درخواست
- کنترل ارتباطات زمانبندیشده
- بررسی درخواستهای سیستمی
مزیتهای فایروال طلایی TLA برای امنیت وردپرس
مزیت اصلی TLA تمرکز تخصصی آن روی درخواستهای خروجی وردپرس است؛ بخشی که در بسیاری از راهکارهای امنیتی تمرکز اصلی محسوب نمیشود. چهار حالت امنیتی مختلف باعث میشوند مدیر بتواند از مانیتورینگ ساده تا محدودسازی سختگیرانه را انتخاب کند. پشتیبانی از Presetهای ایرانی نیز استفاده از افزونه را برای سایتهای داخلی سادهتر میکند. لاگینگ پیشرفته همراه با حذف خودکار گزارشهای قدیمی نیز دید مناسبی روی رفتار سایت ایجاد میکند. قوانین Wildcard و قابلیت انتقال JSON مدیریت تنظیمات را برای پروژههای بزرگتر آسانتر میکنند. رابط کاربری متمرکز نیز این امکانات را بدون پراکندگی در اختیار مدیر سایت قرار میدهد.
- تمرکز تخصصی روی درخواستهای خروجی
- چهار Core Mode انعطافپذیر
- پشتیبانی بومی از سرویسهای ایرانی
- لاگینگ و هشدارهای امنیتی
- حذف خودکار لاگهای قدیمی
- قوانین Wildcard
- انتقال تنظیمات با JSON
مشخصات فنی فایروال طلایی TLA
فایروال طلایی TLA برای سایتهای وردپرسی نسخه ۶.۰ و بالاتر طراحی شده است. نسخه فعلی ارائهشده محصول 1.0.0 است و قوانین تعریفشده تنها در زمانی اعمال میشوند که افزونه روی سایت فعال باشد. بنابراین با غیرفعال شدن افزونه، محدودیتهای تعریفشده توسط TLA نیز فعال باقی نمیمانند. امکان Export قوانین برای نگهداری نسخه پشتیبان یا انتقال تنظیمات در اختیار مدیر قرار گرفته است. اگر قصد حذف کامل افزونه را دارید، بهتر است پیش از حذف فایل JSON قوانین خود را ذخیره کنید. این کار از از دست رفتن تنظیماتی که برای سایت آماده کردهاید جلوگیری میکند.
نسخه و سازگاری افزونه
براساس مشخصات ارائهشده، نسخه فعلی فایروال طلایی TLA برابر با 1.0.0 است و برای وردپرس نسخه ۶.۰ و نسخههای جدیدتر در نظر گرفته شده است. قوانین امنیتی افزونه وابسته به فعال بودن خود TLA هستند و با غیرفعال شدن آن اعمال نمیشوند. امکان تهیه خروجی از قوانین نیز برای نگهداری تنظیمات وجود دارد. پیش از حذف افزونه توصیه میشود قوانین مهم خود را Export کنید تا امکان استفاده مجدد از آنها وجود داشته باشد. این موضوع بهخصوص برای سایتهایی با Allowlist یا Blocklist گسترده اهمیت بیشتری دارد.
- نسخه فعلی 1.0.0
- سازگار با وردپرس ۶.۰ و بالاتر
- اعمال قوانین فقط هنگام فعال بودن افزونه
- قابلیت Export قوانین پیش از حذف
- پشتیبانگیری از تنظیمات با JSON


