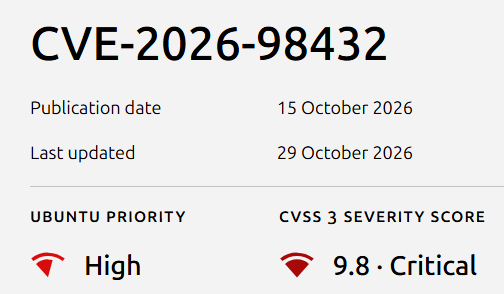
یک آسیبپذیری بحرانی با شناسه CVE-2026-98432 در هسته لینوکس شناسایی شده که امتیاز آن CVSS 9.8 است. این نقص امنیتی از نوع Use-After-Free بوده و زیرسیستم IPv4 را تحت تأثیر قرار میدهد. مهاجم در شرایط خاص میتواند به حافظهای دسترسی پیدا کند که پیشتر آزاد شده است.
آسیبپذیری لینوکس هنگام مدیریت اتصالهای TCP و در اثر تداخل همزمان پردازندهها رخ میدهد. به همین دلیل، سیستمهایی که از نسخههای آسیبپذیر کرنل لینوکس استفاده میکنند، در معرض خطر قرار دارند.
نسخههای اصلاحشده
لینوکس این مشکل را در شاخههای مختلف برطرف کرده است. نسخههای زیر شامل اصلاحیه امنیتی هستند:
| شاخه | نسخه حداقل وصلهشده |
|---|---|
| 5.10.x | 5.10.272 |
| 5.15.x | 5.15.223 |
| 6.1.x | 6.1.190 |
| 6.6.x | 6.6.159 |
| 6.12.x | 6.12.113 |
| 6.18.x | 6.18.56 |
| 7.2.x | 7.2.10 |
| 7.3.x | 7.3-rc7 |
وضعیت توزیعهای لینوکس
تا ۳۰ اکتبر ۲۰۲۶، تعدادی از توزیعهای لینوکس بستههای اصلاحی این آسیبپذیری را منتشر کردهاند:
- Debian: بستههای اصلاحی برای شاخههای Bookworm با شناسههای DLA-4841-1 و DLA-4850-1 منتشر شدهاند.
- Oracle Linux، SUSE و Amazon Linux: اصلاحیههایی برای برخی نسخههای کرنل این توزیعها ارائه شده است.
در مقابل، انتشار وصله در برخی توزیعهای پرکاربرد همچنان مشخص نشده است:
- Ubuntu: بستههای استاندارد کرنل، از جمله نسخههای 22.04 LTS و 24.04 LTS و نسخههای Azure، همچنان در وضعیت آسیبپذیر و در حال آمادهسازی اصلاحیه قرار دارند.
شرکت Red Hat اعلام کرده است که اصلاحیه در بهروزرسانیهای آینده منتشر خواهد شد؛ با این حال، هنوز زمان مشخصی برای انتشار آن اعلام نشده است.
توصیه امنیتی
مدیران سیستم و ارائهدهندگان خدمات ابری باید هرچه سریعتر نسخه کرنل سیستمهای خود را بررسی و در صورت انتشار اصلاحیه، آن را نصب کنند. در اوبونتو ممکن است اصلاحیه امنیتی بدون تغییر شماره نسخه کرنل منتشر شود؛ بنابراین، برای اطمینان از نصب وصله، باید سوابق تغییرات بسته (Changelog) را بررسی کرد.
تحریریه ژاکت
مشاهده تیم تحریریه